Portfolio / Outils / Linux Install Helper
Linux Install Helper
v1.0.1 · 5 oct. 2026Une application Windows qui crée une clé USB bootable Linux en quelques clics : on choisit une distribution, l'outil télécharge l'image ISO officielle, vérifie qu'elle est authentique (checksum et signature OpenPGP), puis l'écrit sur la clé.
Télécharger
Vérifier l'empreinte SHA-256
- win-x64
1f34f5edd29469c2be785b10a5b6173665a20a10d1b2e4048934e8a235c793ce - win-arm64
e1116d8e79917ef0cc1b221333ef16341edf5697ad22f68f81431325bccf3588 - Dans PowerShell
Get-FileHash .\LinuxInstallHelper-1.0.1-win-x64.exe
Les droits administrateur sont demandés au lancement : écrire directement sur une clé USB l'exige. L'exécutable n'est pas signé par un certificat de signature de code, Windows SmartScreen peut donc afficher un avertissement au premier lancement : « Informations complémentaires », puis « Exécuter quand même ».
Captures d'écran
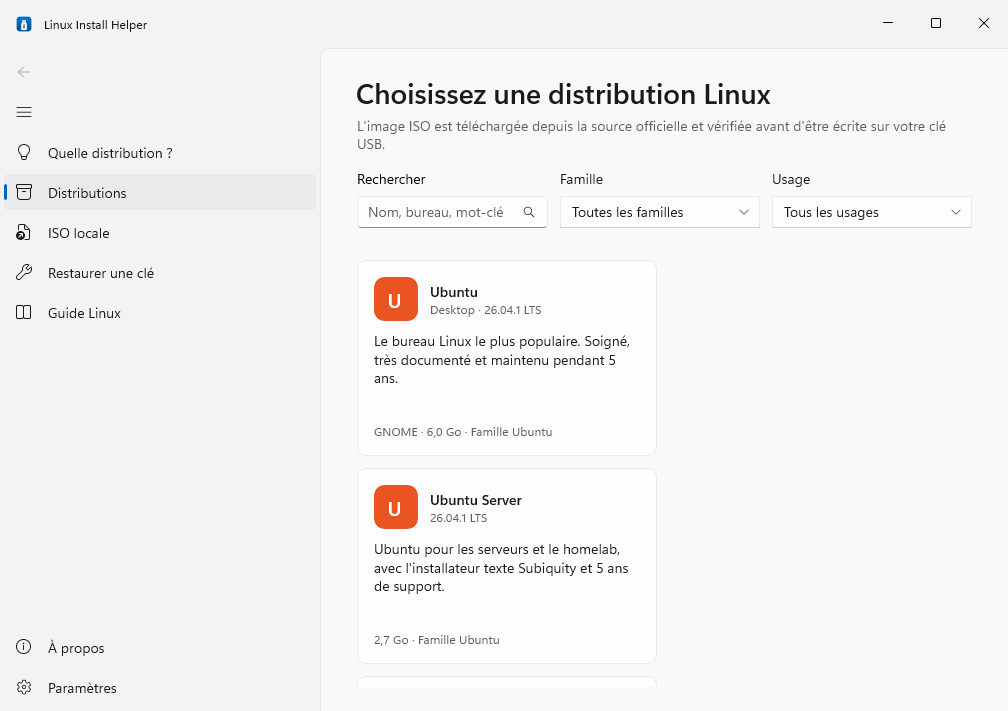
Le catalogue des distributions, avec recherche et filtres
Ce que fait l'outil
Conseil de distribution
Six questions (expérience, puissance du PC, usage, style de bureau…) pour recommander la distribution la plus adaptée, en expliquant pourquoi.
15 distributions
Ubuntu, Debian, Linux Mint, Fedora, Arch, Kali… avec recherche et filtres. Le catalogue se met à jour en ligne et fonctionne aussi hors ligne.
Téléchargement officiel
Uniquement depuis les sources officielles, en HTTPS : progression, temps restant, reprise après coupure et miroirs de secours.
Vérification avant écriture
SHA-256 officiel et signature OpenPGP, avec des clés épinglées par empreinte. Une image non authentique n'est jamais écrite.
Choix de la clé sans risque
Seules les clés USB amovibles sont proposées : jamais le disque système ni un disque interne. Double confirmation avant d'effacer.
Écriture vérifiée
L'ISO est copiée telle quelle, puis la clé est relue et comparée à l'image avant d'être éjectée proprement.
ISO locale
Utiliser une image déjà téléchargée, avec contrôle facultatif de son SHA-256.
Restaurer une clé
Après usage, la clé est effacée et reformatée en exFAT pour redevenir une clé normale.
Guide Linux
Une liste à cocher pour préparer le départ de Windows (sauvegardes, mots de passe, clé BitLocker…) et les bases pour bien démarrer.
Comment ça marche
- ChoisirUne distribution du catalogue, ou une ISO déjà sur le disque.
- RésoudreLe fichier de checksums officiel est récupéré et sa signature vérifiée : il donne le nom exact de l'ISO et son empreinte.
- TéléchargerEn HTTPS, avec reprise et miroirs de secours. Une ISO déjà présente et valide est réutilisée.
- VérifierSHA-256 de l'image, et signature de l'ISO elle-même pour Arch et Manjaro.
- ÉcrireCopie brute de l'ISO hybride, comme
ddou balenaEtcher, puis relecture de la clé. - ÉjecterLa clé est prête : il ne reste qu'à démarrer dessus.
Garde-fous
- Un disque n'est proposé que s'il est sur le bus USB (vérifié par deux sources Windows) et qu'il n'est ni disque système, ni disque de démarrage.
- Il ne doit contenir ni Windows, ni le fichier d'échange, ni l'application, ni l'ISO, et faire entre 1 et 256 Go : au-delà, c'est sans doute un disque dur externe.
- Confirmation en deux temps : une case à cocher qui nomme la clé, puis une boîte de dialogue dont le bouton par défaut est « Annuler ».
- Juste avant l'écriture, la clé est comparée à celle confirmée (numéro, identifiant, numéro de série, taille). Débranchée ou remplacée : rien n'est écrit.
- Rien n'est écrit tant que l'image n'est pas vérifiée, et une image invalide est supprimée.
Distributions disponibles
Secure Boot à désactiver dans l'UEFI pour démarrer ces distributions ; l'application le rappelle.
Les nouvelles versions mineures sont suivies automatiquement grâce aux checksums officiels, et chaque lien du catalogue est testé toutes les semaines.
Sous le capot
| Langage | C# sur .NET 8, publié en un seul exécutable autonome (x64 et ARM64) |
|---|---|
| Interface | WinUI 3 (Windows App SDK), architecture MVVM, thème clair ou sombre automatique, en français et en anglais |
| Cryptographie | SHA-256 / SHA-512, vérification OpenPGP avec BouncyCastle, clés des distributions épinglées par empreinte |
| Tests | xUnit sur le cœur de l'application : catalogue, filtrage des disques, garde-fous, vérification |
| CI/CD | GitHub Actions : compilation et tests à chaque push, test de démarrage avec captures d'écran, publication automatique des versions, contrôle hebdomadaire des liens du catalogue |
| Licence | MIT, code source sur GitHub |